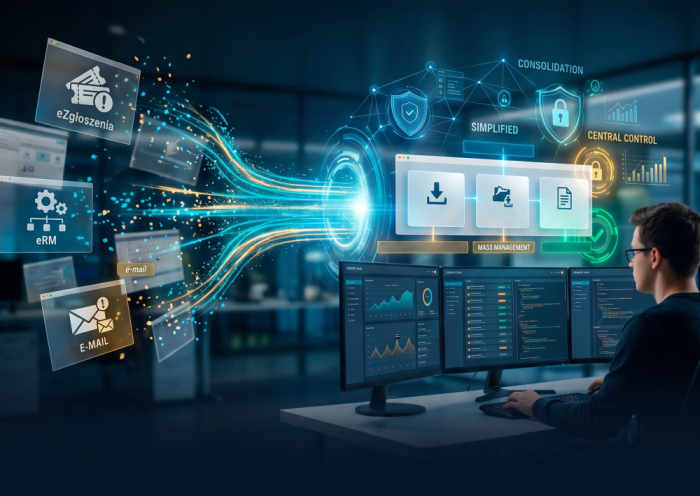
Koniec z rozproszeniem! Nadchodzi wielka centralizacja narzędzi dla administratorów. Procesy związane aktualizacją i instalacją w serwisie eZgłoszenia zostają skonsolidowane w jednym, spójnym środowisku w portalu eRM. Pobieranie instalatorów online/offline, zarządzanie masowe modułami i dostęp do changelogów – wszystko to znajdzie się w jednym miejscu. Dowiedz się, jakie nowe obowiązki (i ułatwienia!) czekają administratorów i jak przygotować się na nadchodzące zmiany.
Podczas XXV Forum Użytkowników Pakietu RATUSZ zaprezentowano kluczowe zmiany w funkcjonalności systemu eRM oraz nowe podejście do zabezpieczenia komponentu Local Launcher. Usługi dostępne dla administratorów związane z instalacją systemów oraz pobieraniem aktualizacji będą skonsolidowane wokół jednej platformy i jednego miejsca. Dynamiczne zmiany w zakresie mapy zagrożeń dotyczących cyberbezpieczeństwa zaowocowały także zmianami w sposobie komunikacji wewnątrzsystemowej Local Lauchera.
eRM dedykowane narzędzie wspomagające pracę administratorów
Głównym filarem bieżących zmian w platformie eRM stała się integracja procesów, które dotychczas realizowane były w wielu miejscach, takich jak portal eZgłoszenia, platforma eRM czy informacje udostępnione za pomocą kanałów RSS lub e-mail. W trakcie III kwartału wszystkie funkcjonalności związane z pobieraniem instalatorów online i offline (czyli nadzorowanych bądź nienadzorowanych przez agenta eRM), bibliotek pomocniczych, dystrybucją narzędzi systemowych oraz informacją o zmianach (changelog) zostaną przeniesione bezpośrednio do eRM. Dla administratorów oznacza to jedno, spójne środowisko pracy, wzbogacone o mechanizmy poprawiające ergonomię oraz umożliwiające masowe operacje na modułach. Przejście na ten model nałoży na część klientów konieczność rejestracji systemów dotychczas nieaktualizowanych przez agenta oraz precyzyjnego przypisania ich do właściwych inwentarzy w strukturze eRM. Ujednolicone zostanie także miejsce przechowywania instrukcji dla użytkowników oraz dokumentów zawierających najczęściej zadawane pytania, które będą się znajdowały na portalu faq.rekord.com.pl
Przedstawione plany na przyszłość obejmowały możliwość monitorowania i zbierania danych statystycznych dotyczących pracy na systemach oraz usprawnienie procesu dystrybucji i wysyłki logów
w bezpieczny sposób do chronionej infrastruktury producenta.
Nowy paradygmat bezpieczeństwa stacji roboczych
Duże zmiany dotknęły także moduł Local Launcher – komponent wykorzystywany w systemach eDokument, Kokpit i Portal Finansowo-Budżetowy a odpowiedzialny za kluczowe operacje wykonywane lokalnie na stacjach roboczych, takich jak wywoływanie podpisu kwalifikowanego, skanowanie czy bezpośrednia edycja pobranych dokumentów. Ze względu na swoje szerokie uprawnienia systemowe, element ten stanowił teoretyczny wektor ataków zdalnego wykonania kodu (RCE). Aby całkowicie wyeliminować ryzyko podatności na wstrzykiwanie złośliwych poleceń (ataki typu Injection czy CSRF), producent wdrożył całkowicie nową architekturę bezpieczeństwa.
Dotychczasową komunikację zastąpiono w pełni szyfrowanym protokołem WebSocket Secure (WSS) opartym na TLS, a każdy przesyłany pakiet danych jest odtąd opatrzony asymetrycznym podpisem cyfrowym. Konsekwencją tak głębokich zmian technologicznych jest konieczność zmian dotyczących dystrybucji masowej tego rozwiązania. Od teraz Local Launcher jest ściśle powiązany z unikalnymi kluczami kryptograficznymi konkretnego użytkownika końcowego.
Dokonywane zmiany są nie tylko zmianą funkcjonalności ale wymogiem dla rozwiązań klasy enterprise, gdzie wygoda administratora idzie w parze z rygorystycznymi standardami bezpieczeństwa danych.
Robert Gawlak, Dyrektor Pionu Rozwoju Oprogramowania